

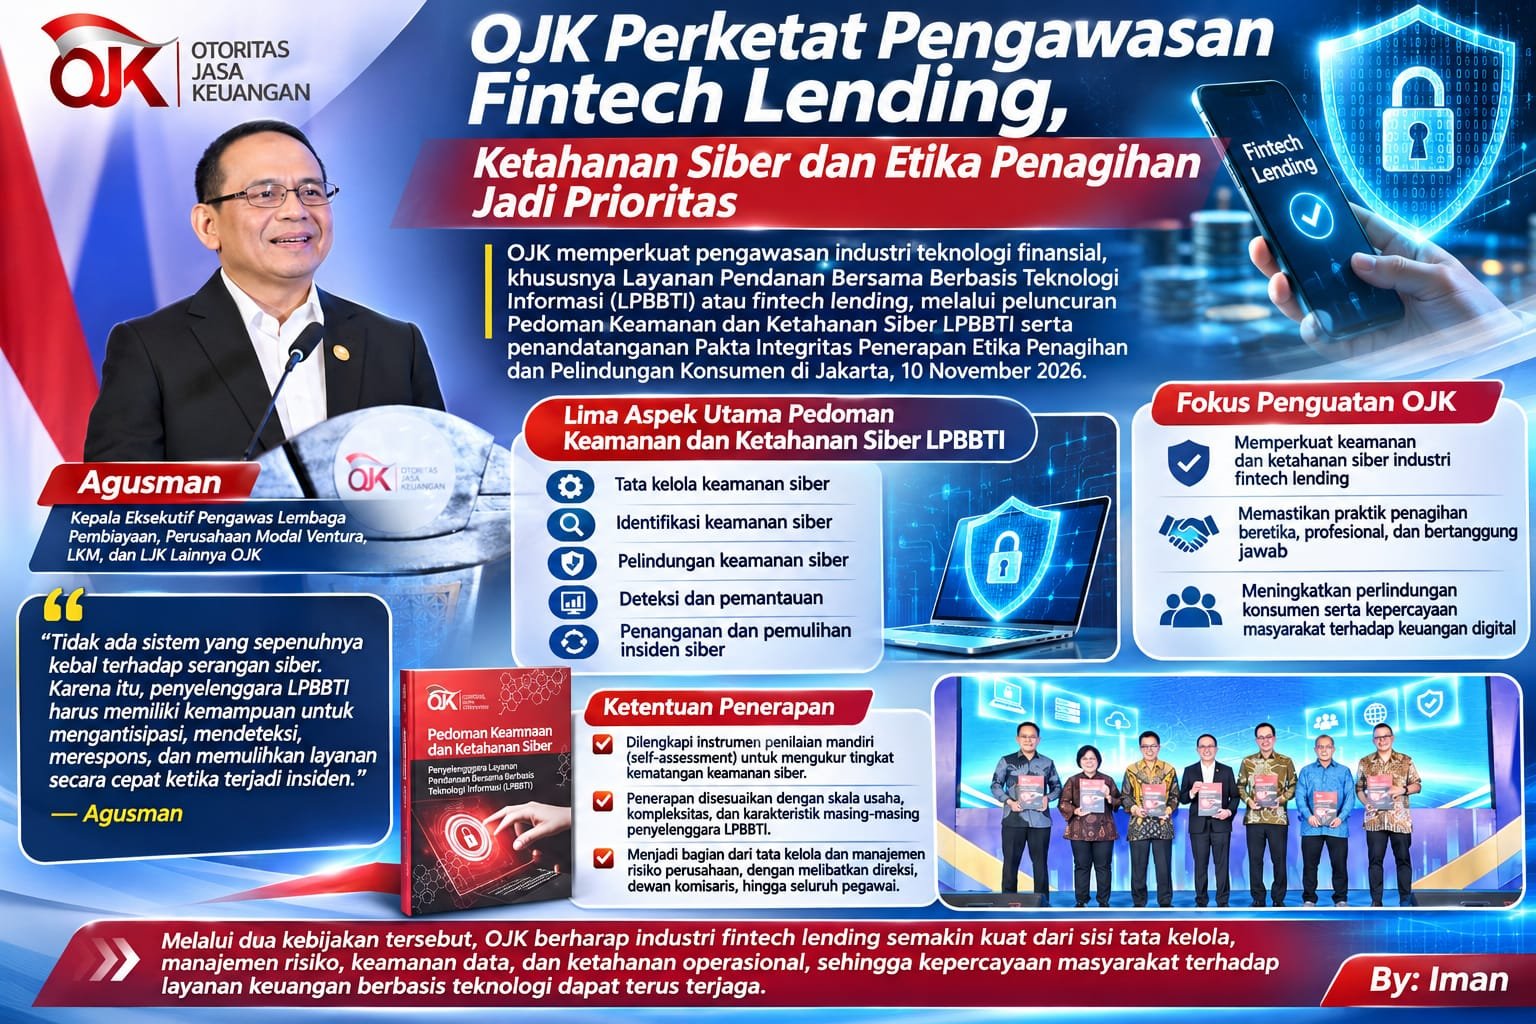
Ia menilai ketahanan siber menjadi fondasi penting dalam menjaga kepercayaan masyarakat terhadap layanan keuangan digital.
Pedoman yang diluncurkan OJK tersebut mencakup lima aspek utama, yakni tata kelola keamanan siber, identifikasi keamanan siber, pelindungan keamanan siber, deteksi dan pemantauan, serta penanganan dan pemulihan insiden siber.
Selain itu, pedoman dilengkapi instrumen penilaian mandiri (self-assessment) untuk mengukur tingkat kematangan keamanan siber, mengidentifikasi kelemahan, serta menyusun langkah perbaikan secara terukur.
Penerapannya akan disesuaikan dengan skala usaha, kompleksitas, dan karakteristik masing-masing penyelenggara LPBBTI dengan pendekatan proporsional dan berbasis risiko.
Agusman juga menekankan bahwa keamanan siber bukan semata-mata menjadi tanggung jawab divisi teknologi informasi. Penguatan tersebut harus menjadi bagian dari tata kelola dan manajemen risiko perusahaan dengan melibatkan direksi, dewan komisaris, hingga seluruh pegawai.
Deputi IV Bidang Keamanan Siber dan Sandi Perekonomian Badan Siber dan Sandi Negara (BSSN), Slamet Aji Pamungkas, mengingatkan bahwa ancaman siber kini telah menjadi risiko bisnis yang serius.
Serangan siber tidak hanya berpotensi menimbulkan kerugian finansial, tetapi juga mengganggu operasional, merusak reputasi, hingga mengancam keberlangsungan perusahaan.
Karena itu, kolaborasi seluruh pemangku kepentingan dinilai penting untuk memperkuat ketahanan siber sektor jasa keuangan.